1Password 推出 1Password for Agents:AI Agent 可代用户登录,但拿不到密码
来源TechCrunch AI查看原文
速览
- 1Password 用“用户确认 + 代填凭据”把密码留在自己手里,Agent 只拿到登录结果
- 该服务已接入 Claude Duet、ChatGPT Work、Grok Bot、Meta Muse 等多家 Agent
- 1Password 的切入点是:把密码直接交给 Agent 会被保存副本,用户失去控制
- 同日曝出美国银行已检测到账户内的 Agent 活动,且难以分辨是否获授权
- 银行人士用“令人恐惧”形容现状,Chase 明确反对用户交出账号密码
- Agent 代操作正在从个人工具问题变成金融机构的风控问题
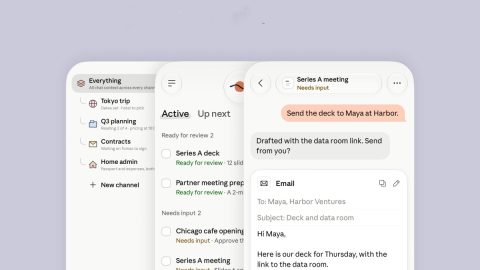
密码管理器 1Password 周四发布 1Password for Agents,允许用户授权 AI Agent 代为登录个人账户,而 Agent 全程接触不到用户的账号密码。机制是:Agent 发起登录时,先向 1Password 发送一个唯一数字密钥以确认身份;1Password 随即向用户发出登录提醒,由用户本人确认;确认后由 1Password 代替 Agent 填入凭据并完成登录。该服务支持用户自选 Agent,包括 Anthropic 的 Claude Duet、OpenAI 的 Dots 与 ChatGPT Work、Grok Bot、Meta 的 Muse,以及 AI 助手创业公司 Town 的 Agent,1Password 称正与其他公司合作扩大支持范围。1Password 在博客中解释,直接把密码或凭据交给 Agent 是常见捷径,但副本会被保存下来,敏感信息因此落到用户无法控制的地方。这一发布的时间点值得注意:同日 Axios 报道称,美国多家银行已开始在用户账户中检测到 Agent 活动,问题在于银行大多无法判断这些操作是否获得用户授权,受访银行人士形容这一局面“令人恐惧”,Chase 发言人对 Axios 表示客户“不应把用户名和密码交给任何人”。
关键事实
- 1Password 于周四发布 1Password for Agents,用户可授权 AI Agent 代为登录个人账户,Agent 不接触用户凭据
- 登录流程为:Agent 发送唯一数字密钥确认身份,1Password 向用户发出提醒并由用户确认,随后由 1Password 代填凭据完成登录
- 支持的 Agent 包括 Anthropic 的 Claude Duet、OpenAI 的 Dots 与 ChatGPT Work、Grok Bot、Meta 的 Muse,以及 Town 的 Agent
- 1Password 表示正与其他公司合作扩展该服务
- 同日 Axios 报道,美国银行已开始在用户账户中检测到 Agent 活动,且多数银行无法判断是否由用户授权
- Chase 发言人对 Axios 表示,客户不应把用户名和密码交给任何人
本站视角
这件事的真正价值不在“又一个 AI 功能”,而在于它试图给 Agent 代操作补上一个可追责的授权环节。直接受影响的是三类人:一是把 ChatGPT Work、Claude Duet 这类 Agent 接进日常工作流的中文用户和出海团队,他们目前大多靠粘贴密码或复用浏览器会话,凭据泄露面比想象中大;二是做 Agent 产品的团队,1Password 这类“授权中间层”一旦成为默认预期,产品就得适配外部凭据注入,而不是自己存密码;三是银行与支付机构的风控部门,Axios 的报道说明它们已经在账户里看到 Agent 活动却无法归因。我们的判断是:这是实质性的方向正确,但现阶段更像生态占位而非完整方案——它只对愿意走 1Password 流程的 Agent 生效,Agent 完全可以绕开它直接操作网页,用户拿不到强制力;同时它把“是否授权”的举证责任压在用户点确认这一下,一旦用户习惯性点同意,安全性会退化成形式。可疑之处也要指出:1Password 是商业利益相关方,其“直接交密码不安全”的论证服务于自家产品,而 Axios 的银行报道是单一信源、且与发布同日出现,两者相互印证的意味需要观察,不宜直接当作行业共识。对国内做 Agent 的团队来说,更现实的启示是:谁先把“用户可确认、可撤销、可审计”的授权链路做成标准件,谁就更容易被企业客户接受。
背景与影响
AI Agent 从“回答问题”走向“替你办事”后,绕不开登录这一关。此前的通行做法是把账号密码或 API 凭据直接交给 Agent,或让它复用浏览器里已保存的会话,代价是凭据副本散落在用户无法管理的环境中。1Password 的方案把密码管理器放在 Agent 与目标网站之间:Agent 只证明“我是哪个 Agent”,用户负责点头,凭据由 1Password 注入。这意味着密码管理器正从“给人用的工具”变成“给 Agent 用的授权层”,与 OAuth 的思路相近,但把确认环节交回给用户本人。另一面是金融机构的焦虑:Axios 同日报道显示,银行能在账户里看到 Agent 活动,却缺少判断授权来源的手段。这可能推动银行、密码管理器与 Agent 厂商之间形成某种身份与授权标准,也可能促使银行直接封堵自动化登录。需要观察的是,1Password 这套机制目前只覆盖接入其合作的 Agent,若 Agent 绕过该流程直接操作网页,用户端仍无强制力。
本文由 AI 辅助整理自公开信源,事实部分以原文为准;「本站视角」一节为编辑部判断,欢迎指正。版权归原作者所有,如有异议请联系我们。